Ukrajinská vojenská rozvědka HUR pronikla do sítí Moskevského institutu tepelné technologie, podniku, který stojí za vývojem nejobávanějších ruských raket od Iskanderu po Orešnik.

Dne 9. září 2026 oznámila HUR na svém kanálu, že z korporace MITT exfiltrovala masivní balík dat. Nejde o útok na okrajového subdodavatele ani o symbolický hack propagandistického webu. Institut se sídlem na moskevské Berezovoj aleji 10 je centrálním konstrukčním uzlem, v němž se rodí strategické mezikontinentální balistické rakety Topol-M a Jars, taktický systém Iskander-M, námořní Bulava i experimentální střela střední kategorie Orešnik. Podle HUR únik pokrývá organizační strukturu celé korporace, její vedení, aktuální i perspektivní vývojové projekty a osobní údaje 2 648 zaměstnanců. Válka na Ukrajině trvá už déle než čtyři a půl roku, a tohle je jeden z nejcitlivějších známých zpravodajských zásahů proti ruskému zbrojnímu průmyslu za celou tu dobu.
Co přesně Ukrajina získala
Veřejně potvrzené minimum vypadá takto: HUR se dostala k datům o vnitřní struktuře MITT, k informacím o podřízených podnicích, které se podílejí na konstrukci, softwaru, motorech a řídicích jednotkách raketových systémů, a k seznamu téměř dvou a půl tisíce lidí s jejich rolemi v korporaci. Součástí úniku mají být i materiály k programům Start-1M (konverzní nosič pro rychlé vypouštění satelitů na nízkou oběžnou dráhu) a Tiporyad (škálovatelná vesmírná platforma s potenciálním vojenským využitím).
Co naopak veřejně potvrzeno není: kompletní technické výkresy konkrétních střel, zdrojové kódy řídicích systémů ani trajektorické tabulky. HUR detailní seznam souborů nezveřejnila, což je u zpravodajských kyberoperací standardní postup. Způsob průniku, použitý malware i délka přístupu do sítě zůstávají neveřejné. Šíře získaných dat ale naznačuje spíše hlubší a déletrvající přístup než jednorázový průnik.
Proč je MITT „srdcem“ ruských raket
Označení není nadsázka. Stačí se podívat na portfolio:
- Topol-M (RT-2PM2) – třístupňová mezikontinentální balistická raketa na tuhé palivo, délka 21,9 m, hmotnost 47,2 t, dolet přes 10 000 km. Základ ruského pozemního jaderného odstrašení.
- Jars (RS-24) – evoluční nástupce Topolu-M se třemi nezávisle naváděnými hlavicemi (MIRV), dolet kolem 10 500 km. Obě rakety sdílejí konstrukční rodinu, a tedy i vývojové zázemí v MITT.
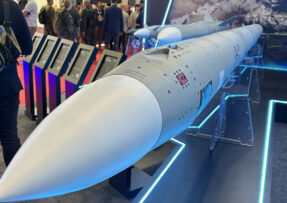
- Iskander-M (9K720) – taktický balistický komplex s doletem 400–500 km, délka střely 7,3 m. Rusko ho trvale nasadilo i v Kaliningradu jako nástroj nátlaku na NATO a masivně ho používá proti ukrajinským městům.
- Orešnik – experimentální balistická střela střední kategorie (IRBM), kterou Pentagon popsal jako odvozeninu od RS-26 Rubež. Nese hlavice MIRV; podle odborné databáze CSIS Missile Threat byla rozmístěna i v Bělorusku.
- Bulava – námořní balistická raketa odpalovaná z ponorek třídy Borej, dolet přes 8 000 km.
Všechny tyto systémy spojuje jedno místo vzniku. MITT není jen laboratoř, je to korporace s podřízenými podniky pokrývajícími celý řetězec od návrhu přes motory až po testování řídicích prvků. A právě tuto korporaci americký úřad OFAC už dříve zařadil na sankční seznam, čímž ji vyhodnotil jako klíčový prvek ruského válečného průmyslu. Hack tedy nezasáhl anonymní instituci, ale podnik, o jehož strategickém významu nemá nikdo pochyb.
Co to mění, a co ne
Bylo by naivní tvrdit, že Ukrajina získala „kouzelné tlačítko“ na vypnutí ruských raket. Topol-M, Jars i Iskander-M jsou zavedené systémy s tvrdým hardwarem, který nelze přepsat aktualizací firmwaru. Raketa o hmotnosti 47 tun a délce téměř 22 metrů se nezmění přes noc.
Změna je jinde, a je hluboká. Únik spojil v jednom bodě selhání tři roviny, které Rusko potřebuje chránit odděleně:
Technické know-how. Detailnější znalost konstrukce, subdodavatelů a vývojových směrů umožňuje lepší modelování hrozeb. Písemné svědectví pro americký Kongres z dubna 2024 výslovně zdůrazňuje, že kvalitnější data o varování, sledování a rozlišování cílů zvyšují pravděpodobnost úspěšného záchytu střel. Orešnik s architekturou MIRV zůstává extrémně obtížný cíl, ale každý kousek znalosti zmenšuje neznámou v rovnici protiraketové obrany.
Organizační mapa. Kdo co vyvíjí, kdo to řídí, které podniky vstupují do dodavatelského řetězce, jaké nové programy běží vedle samotných střel. Pro sankční cílení, exportní kontroly a kontrašpionáž je tohle zlato.
Personální data. Téměř 2 650 identifikovaných zaměstnanců neznamená automatické sankce vůči každému z nich. Znamená to ale dramaticky vyšší zranitelnost: snadnější vízové a exportní screeningy, přesnější cílený phishing, lepší mapování vazeb v ruském zbrojním průmyslu. Pro lidi, kteří celý profesní život pracovali pod rouškou utajení, je to zásadní expozice.
Evropský a český rozměr
Pro Českou republiku a další středoevropské země NATO má únik nepřímý, ale reálný význam. Iskander-M je systém, který Rusko rutinně používalo jako nástroj nátlaku z Kaliningradu, a jeho parametry, dodavatelské vazby a operační logika jsou nyní lépe zmapované. Orešnik jako IRBM s dosahem pokrývajícím celou Evropu představuje hrozbu, jejíž pochopení se díky úniku prohlubuje.
Existuje oficiální rámec pro zpravodajské sdílení mezi Ukrajinou a Spojenými státy, potvrzený bezpečnostní dohodou z června 2024. České instituce (NÚKIB, BIS i Vojenské zpravodajství) se podílejí na společných aliančních varováních proti ruským kybernetickým kampaním. Přímé potvrzení, že Praha dostala právě tento dataset, veřejně dostupné není. Analytické závěry a varování se ale v západním zpravodajském ekosystému sdílejí, a minimálně v této podobě se poznatky z MITT s vysokou pravděpodobností dostanou i k českým bezpečnostním složkám.
Rusko silné v útoku, zranitelné v obraně
Ironii celé situace podtrhuje kontrast. Ruské státní skupiny, zejména jednotka GRU 29155, zůstávají podle britského NCSC i Microsoftu jedněmi z nejaktivnějších kybernetických útočníků na světě. Cílí na Ukrajinu, na země NATO, na kritickou infrastrukturu. Podle zprávy Microsoft Digital Defense Report 2025 tvořila Ukrajina čtvrtinu všech ruských kyberoperací. Jenže zatímco Moskva útočí, nedokázala ochránit vlastní konstrukční centrum strategických raket. Samotný fakt exfiltrace z klíčového sankcionovaného obranného podniku ukazuje na selhání některé z vrstev ochrany, ať už šlo o segmentaci sítě, správu identit, nebo zabezpečení dodavatelského perimetru.
Rusko může reagovat změnou operačních postupů, profilů odpalu, maskovacích procedur a některých softwarových vrstev. Rychle ale nezmění základní pohon, architekturu stupňů ani konstrukční logiku zavedených systémů. A budoucí projekty (Start-1M, Tiporyad, další varianty Orešniku) jsou nyní kompromitované v zárodku.
Kreml čelí situaci, kdy protivník nezískal jen střípek, ale celou mozaiku: techniku, lidi, strukturu a směr vývoje najednou. Pro zemi, která staví svou geopolitickou pozici na raketovém odstrašení, je to typ rány, která nebolí okamžitě, ale jejíž následky se budou projevovat roky.
Co vše může Ukrajina vzít z ruských raket?
 Letecká technika
|
 PŘEČTENÍ: 5140

 Události
|
PŘEČTENÍ: 4608

 Pozemní technika
|
PŘEČTENÍ: 4066