Oficiální krizová aplikace ruského ministerstva pro mimořádné situace rozeslala v noci na 2. listopadu 2026 falešnou zprávu o jaderném útoku na celé Rusko. Za notifikací nestálo ministerstvo, ale neznámí útočníci.
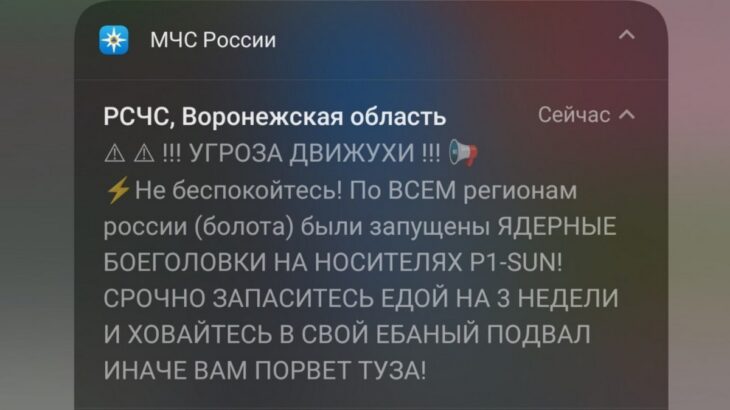
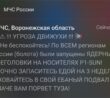
Představte si, že vás v noci probudí push notifikace z aplikace, které jste se naučili věřit se životem. Na displeji stojí, že na všechny regiony Ruska míří jaderné bojehlavice, máte si okamžitě nastřádat zásoby jídla na tři týdny a ukrýt se ve sklepě. Zpráva přišla z oficiálního kanálu ruského ministerstva pro mimořádné situace, MČS. Jenže žádné rakety neletěly. Do aplikace se dostali hackeři a proměnili nástroj civilní ochrany ve zbraň psychologického teroru.
Co přesně falešné varování obsahovalo
Notifikace, kterou zachytil mimo jiné Kommersant, tvrdila, že po celém území Ruska byly vypuštěny „jaderné bojehlavice na nosičích P1-SUN“. Příjemci měli okamžitě shromáždit zásoby na tři týdny a sestoupit do sklepa. V některých verzích zprávy se objevil slang, dokonce vulgarity, tedy styl, který s oficiální komunikací státního úřadu nemá nic společného. A právě to je pikantní detail: samotný jazyk zprávy prozrazoval, že něco nesedí, ale v momentě paniky málokdo analyzuje stylistiku push notifikace.
Zmíněné „nosiče P1-SUN“ přitom nejsou smyšlený název. P1-SUN JetKiller je reálný ukrajinský záchytný dron firmy Skyfall, určený k sestřelování íránských šáhedů. S jadernými bojehlavicemi nemá nic společného. Útočníci záměrně vzali existující označení a zasadili ho do absurdního, ale na první pohled uvěřitelného kontextu.
Jak se falešná zpráva rozšířila napříč regiony
Klíč k pochopení rozsahu incidentu leží v architektuře, kterou samo MČS vybudovalo. Ministerstvo v červnu 2026 veřejně popsalo, že jeho mobilní aplikace je automaticky propojená s regionálními kanály v ruském messengeru MAX. Výstrahy se z aplikace přelévají do kanálů „RSČS“ jednotlivých oblastí bez dalšího lidského schválení. Kdo tedy kompromitoval publikační rozhraní aplikace, mohl jedním zásahem zasáhnout celou síť navázaných kanálů.
MČS muselo reagovat přímo v MAX i na svém webu. Vyzývalo ke klidu, ujišťovalo, že hlavní systém varování (sirény, SMS, televizní a rozhlasové vysílání) zůstal nedotčen. Podle oficiálního vyjádření ministerstva šlo o „masivní kybernetickou ataku“ na mobilní aplikaci, nikoli o průnik do jádra civilní obrany. Způsob, jakým se útočníci do systému dostali, úřady nezveřejnily. Tvrdá data o počtu tísňových volání nebo panických reakcí rovněž chybí, ale samotný fakt, že ministerstvo muselo opakovaně vyzývat obyvatele, aby nepanikařili, mluví sám za sebe.
Ukrajina zažila totéž, o pár hodin dříve
Ruský incident nebyl izolovaný. Večer 1. listopadu 2026, tedy jen hodiny předtím, zasáhli neznámí útočníci ukrajinskou aplikaci Povitriana tryvoha (Vzdušný poplach). Podle projektu eTryvoga se mezi 22:47 a 22:49 kyjevského času objevila falešná červená hlášení o chemické a radiační hrozbě. Vývojáři okamžitě vypnuli push notifikace a aplikaci dočasně pozastavili.
Časová souslednost je nápadná. AP i Kyiv Independent připouštějí, že ruský incident mohl být odpovědí na předchozí útok, případně součástí téže eskalace, ale to zůstává interpretací, ne potvrzeným faktem. U ukrajinského útoku se v jednom z falešných hlášení objevilo jméno skupiny Hitcore, ovšem AP výslovně uvádí, že tuto stopu nelze nezávisle ověřit. K ruskému incidentu veřejná atribuce neexistuje vůbec.
Obě strany byly zasaženy na stejné vrstvě: aplikační distribuci, které mají lidé v krizové chvíli automaticky věřit. Útočníci nehackli sirény ani televizní vysílání. Hackli důvěru.
Co by se stalo, kdyby totéž potkalo Česko
Český systém varování obyvatelstva stojí na jiné architektuře. Jádrem je Jednotný systém varování a vyrozumění, který zahrnuje přes 7 600 sirén pokrývajících signálem více než 85 % obyvatel. Na sirénu navazuje tísňová informace přes Český rozhlas a Českou televizi, lokalizované SMS a od konce roku 2026 také Cell Broadcast, technologie, která doručí výstrahu na každý mobilní telefon v zasažené oblasti bez nutnosti instalovat jakoukoli aplikaci.
Zásadní rozdíl oproti ruskému modelu: finální schválení veřejné výstrahy prochází přes Národní operační a informační středisko. Kompromitace jedné aplikace by v českém systému automaticky neznamenala kompromitaci celého varování. To neznamená, že je český systém nedobytný, z otevřených zdrojů nelze posoudit konkrétní parametry kybernetického zabezpečení. NÚKIB ostatně už v únoru 2022 varoval před reálnou hrozbou kyberútoků na významné české cíle v souvislosti s válkou na Ukrajině. Riziko existuje. Architektura ho ale rozloží lépe.
Jak poznat falešné varování a co dělat
Pravidlo je jedno: nikdy neověřovat jen jedním kanálem. Pokud vám přijde push notifikace o jaderném útoku, neklikejte na žádné odkazy v ní obsažené. Přesuňte se do vnitřního prostoru, to je nízkonákladový krok, který nic nestojí, i kdyby šlo o planý poplach. Zapněte rádio nebo televizi. Sledujte, zda stejnou informaci potvrzují sirény, SMS, Cell Broadcast nebo oficiální weby. Pokud zpráva obsahuje slang, vulgarity nebo podezřelé odkazy, je to silný varovný signál. Další kroky (utěsnění prostoru, jódová profylaxe, evakuace) dělejte výhradně na explicitní výzvu oficiálních orgánů.
Incident z listopadu 2026 neodhalil slabinu v ruských raketových silách ani v sirénové infrastruktuře. Odhalil něco subtilnějšího: že v digitální éře stačí proniknout do jednoho publikačního uzlu, aby se oficiální bezpečnostní kanál stal zdrojem strachu. A strach, na rozdíl od bojehlavic, nepotřebuje nosič.
Jak velký strach museli lidé mít, když jim přišlo takové upozornění?
 Zpravodajství
|
 PŘEČTENÍ: 3044

 Zpravodajství
|
PŘEČTENÍ: 9090
 Zpravodajství
|
PŘEČTENÍ: 3574