Britské ministerstvo obrany posílá vojenské kybernetické týmy do spojeneckých zemí. Důvod? Hackeři už neútočí jen na data, ničí potraviny a ohrožují krevní banky.
V noci z 11. na 12. října 2026 se ve Francii rozsvítily alarmy ve více než 700 obchodech najednou. Chladicí systémy, které měly držet potraviny při bezpečné teplotě, se začaly nekontrolovaně zahřívat. Nešlo o poruchu. Někdo vzdáleně přeprogramoval průmyslové řídicí jednotky, konkrétně kontroléry Danfoss a Copeland/Dixell, a změnil jejich provozní parametry. Během hodin musela francouzská krevní služba EFS evakuovat krevní produkty ze tří pracovišť, protože teploty v úložných jednotkách vystoupaly na extrémně vysoké úrovně. Francie incident později oficiálně připsala íránské jednotce Šahíd Káveh napojené na Revoluční gardy. Označila ho za první čistě sabotážní kyberkampaň na svém území.
Vojáci, kteří loví hackery na místě
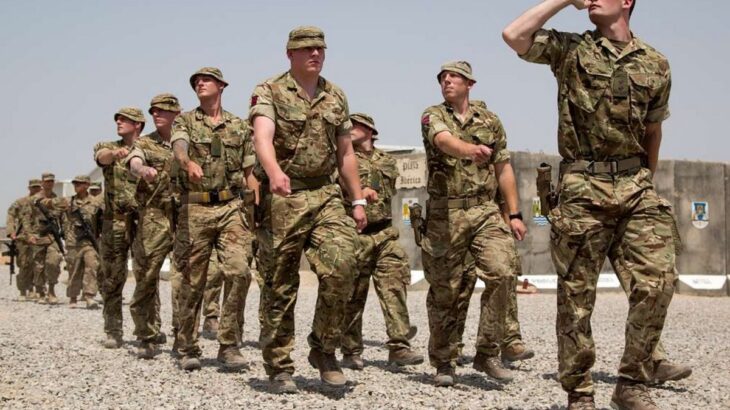
Právě tenhle typ útoků přiměl Británii změnit přístup. Mike Fayers, velitel Defence Cyber and Electromagnetic Force (DCEMF), v rozhovoru pro The Times popsal posun, který britská armáda v kybernetické obraně udělala. Místo čekání za vlastním perimetrem Británie vysílá vojáky, námořníky i letce fyzicky do partnerských zemí v Evropě a Asii. Na místě pak „virtuálně loví“, prohledávají hostitelské sítě, hledají digitální stopy protivníka a sdílejí zjištěné postupy útočníků.
DCEMF dosáhla počáteční operační způsobilosti 1. prosince 2025 a dnes čítá přes 700 vojenských i civilních specialistů. Britská obrana přitom čelí zhruba 90 tisícům kyberútoků ročně. Tři čtvrtiny incidentů v kritické infrastruktuře, které britské Národní centrum pro kybernetickou bezpečnost řešilo za rok do května 2026, měly vazbu na státní aktéry. Čísla, která ukazují, proč Londýn přestal věřit čistě defenzivní strategii.
Proč zrovna ledničky
Slovo „ledničky“ zní banálně. Jenže právě v tom spočívá problém. Chladicí infrastruktura je všude, v supermarketech, skladech, distribučních centrech, nemocnicích. Její řídicí jednotky bývají připojené k internetu kvůli vzdálené správě, často se slabými hesly a zastaralým firmwarem. Pro útočníka je to ideální cíl: široce rozšířený, špatně zabezpečený a s okamžitým viditelným efektem.
Richard Horne, šéf britského NCSC, ve svém listopadovém projevu výslovně použil narušení chladicích jednotek v Evropě jako příklad toho, co se stane, když se zanedbají základy zabezpečení. Vedle chlazení jmenoval elektřinu, vodní infrastrukturu, výrobu a topení. Stejné třídy zranitelností (internetově vystavené průmyslové kontroléry, nezměněná výchozí hesla, chybějící šifrování) se totiž opakují napříč sektory. Americká CISA a EPA už dříve varovaly, že útočník, který získá přístup k takovému zařízení, může měnit provozní parametry, vypínat alarmy a přinutit systém k nebezpečnému chování.
Evropa pod tlakem, Británie na scéně
Říjnová francouzská vlna nebyla konec. V noci z 1. na 2. listopadu ENISA oznámila další incidenty v chladicích systémech napříč členskými státy EU, podle dostupných informací nejméně v jedenácti zemích. Atribuce této širší vlny dosud uzavřená není. Paralelně Pentagon vyšetřoval podezřelý kyberútok na mrazicí zařízení v asi šesti vojenských obchodech na amerických základnách, přičemž američtí činitelé podezřívali opět Írán.
Británie po brexitu formálně stojí mimo EU, ale v květnu 2025 podepsala s Unií bezpečnostní a obranné partnerství zahrnující spolupráci v kybernetické oblasti, hybridních hrozbách a odolnosti kritické infrastruktury. Fayersovy „hunt forces“ jsou praktickým naplněním tohoto rámce. Zatímco kontinentální Evropa zatím reaguje hlavně jazykem „záplatuj, izoluj, sdílej informace a přiřaď viníka“, Britové otevřeně mluví o aktivním vyhledávání protivníka v zahraničních sítích ještě předtím, než zaútočí na britské systémy.
Co Česko
NÚKIB k 5. listopadu 2026 uvedl, že v České republice stejný případ zatím neeviduje. Zároveň ale vydal preventivní doporučení, právě proto, že totožné typy zařízení mohou být v českých supermarketech, skladech i zdravotnictví. Doporučení je přímočaré: zjistit, zda má řídicí jednotka veřejnou IP adresu, zrušit přímý internetový přístup, změnit výchozí hesla, zkontrolovat historii přístupů.
Česká republika zároveň buduje vlastní aktivnější kapacity. Koncepce výstavby Armády ČR 2035 počítá s aktivním vyhledáváním kybernetických hrozeb, nasaditelnými prostředky kybernetické obrany a vzdálenou podporou v rámci Informačních a kybernetických sil. Přímá operativní spolupráce s britskými „hunt forces“ veřejně potvrzená není, ale alianční rámec NATO i nová dohoda UK–EU pro ni vytvářejí prostor.
Útok na ledničku zní jako vtip. Jenže když ta lednička uchovává krevní plazmu nebo zásobuje vojenskou základnu, přestává být vtipná velmi rychle. Britové to pochopili, a místo čekání na další incident posílají své lidi tam, kde se protivník schová.
Podaří se podobným útokům zamezit?
 Zpravodajství
|
 PŘEČTENÍ: 2157

 Zpravodajství
|
PŘEČTENÍ: 2874
 Zpravodajství
|
PŘEČTENÍ: 9346