Teherán podle Reuters připravil krizový scénář, který počítá s poškozením podmořských kabelů v Hormuzském průlivu a následnou blokací jejich oprav.
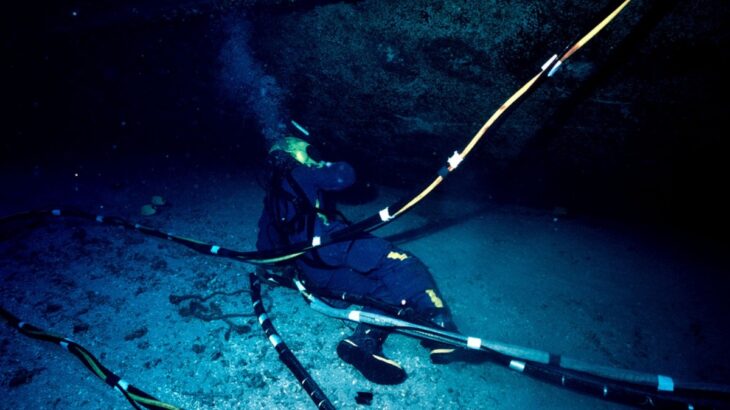
Dva anonymní íránští bezpečnostní představitelé popsali agentuře Reuters plán, jehož cílem není jen jednorázové přerušení datových tras na mořském dně. Klíčová je druhá vrstva: zabránit opravárenským lodím v přístupu do oblasti a protáhnout výpadky na týdny až měsíce. Spouštěčem má být obnovení americko-izraelských úderů proti Íránu. Dva dny před zveřejněním zprávy, 21. října 2026, hrozbu veřejně potvrdil i Jadolláh Džavání z Íránských revolučních gard v rozhovoru pro státní televizi Al-Alam. Nejde tedy o spekulaci analytiků, ale o záměr, který Teherán sám komunikuje.
Tři kabely v úzkém koridoru
Hormuzský průliv je pro datový provoz v Perském zálivu tím, čím je pro ropné tankery, úzkým hrdlem, kterým musí projít téměř všechno. Podle nezávislé analytické firmy TeleGeography jím vedou tři aktivní podmořské kabelové systémy:
- AAE-1 – mezikontinentální trasa spojující Asii s Evropou přes Záliv
- FALCON – regionální systém s přistávacími body v Ománu, Emirátech, Kataru, Saúdské Arábii, Bahrajnu, Kuvajtu, Iráku i samotném Íránu
- Gulf Bridge International – podobný regionální rozsah, opět včetně íránského přistávacího bodu
Íránská strana mluví o „sedmi kabelech“, ale toto číslo zřejmě zahrnuje i širší okolní nebo plánované trasy. Podstatné je něco jiného: kvůli dlouholetým sporům s Teheránem byly kabely vedeny ománskými vodami, a tak se koncentrují v mimořádně úzkém prostoru. Jeden cílený zásah může zasáhnout víc tras najednou.
Co by výpadek znamenal v praxi
Státy Zálivu (Bahrajn, Kuvajt, Katar, Spojené arabské emiráty) na těchto kabelech staví velkou část své digitální ekonomiky. Bankovní transakce, platební brány, e-shopy, cloudové služby. Všechno, co tyto monarchie budují jako alternativu k ropné závislosti, běží přes datové trasy na mořském dně.
Precedent už existuje. V březnu 2026 íránské drony zasáhly dvě zařízení cloudové služby AWS ve Spojených arabských emirátech a poškodily infrastrukturu u dalšího v Bahrajnu. Podle oficiálního vyjádření Amazonu firma zákazníkům doporučila migrovat pracovní zátěže do jiných regionů a obnovovat data ze vzdálených záloh. Ještě v září 2026, půl roku po útoku, nebylo možné plně obnovit přístup k části zdrojů v jedné zóně v Emirátech. Finanční instituce hlásily výpadky, dodavatelé SaaS přecházeli na nouzové režimy.
A to šlo o zásah do pozemních datových center. Poškození podmořských kabelů by mělo širší a hůře opravitelný dopad.
Proč je oprava větší problém než samotný zásah
Kabelové poruchy na mořském dně nejsou nic výjimečného; podle Mezinárodního výboru pro ochranu kabelů jich ročně dochází 150 až 200. Jenže za normálních podmínek trvá oprava řádově týdny. V konfliktu se časy dramaticky mění.
Data mluví jasně. Tři kabely poškozené v Rudém moři v roce 2024 se opravovaly šest měsíců. Čtyři kabely zasažené v září 2025 potřebovaly z větší části pět měsíců. A to šlo o oblasti, kde nikdo aktivně nebránil přístupu opravárenských lodí.
Podle studie UNIDIR průměrná prodleva od nahlášení poruchy do vyplutí opravárenské lodi činí 21 dní, k tomu 7,5 dne tranzitu. To je výchozí stav bez konfliktu. Pokud by Írán nasadil svůj asymetrický arzenál (drony, námořní miny, roje malých člunů) k blokaci oprav, horizont se posouvá na měsíce. TeleGeography navíc upozorňuje, že pokud by byl Hormuz nepřístupný, pro kabely uvnitř Zálivu by zůstala k dispozici jediná opravárenská loď.
Právě tady leží skutečná íránská páka. Ne v dramatickém „vypnutí internetu“, ale v kombinaci lokálního poškození a systematického prodlužování obnovy.
Kdo je zranitelný a kdo má zálohy
Ne všechny státy regionu jsou na tom stejně. Saúdská Arábie většinu mezinárodní kapacity čerpá z kabelů v Rudém moři; Hormuz pro ni není existenční závislost. Emiráty mají výhodu přistávacího bodu ve Fudžajře na pobřeží Ománského zálivu, tedy mimo samotný Perský záliv.
Hůř jsou na tom Bahrajn, Kuvajt a Katar. Mají sice pozemní vazby přes saúdské území, ale ty nejsou dimenzované na plný provoz. Výsledkem by nebyl úplný blackout, spíše degradace: vyšší latence, padající transakce, nedostupné služby.
Pro Evropu a Česko je přímé riziko minimální. Přes Hormuz proudí méně než jedno procento mezinárodní datové kapacity a hlavní evropsko-asijské trasy vedou jinudy. Reálnější je nepřímý dopad: pokud česká firma používá dodavatele SaaS s backendem v katarském nebo emirátském regionu Microsoftu, Googlu či AWS, pocítí problémy i ona.
Zastrašování, nebo reálná hrozba
Analytik Alex Vatanka z Middle East Institute v komentáři pro Reuters pojmenoval logiku celé operace: Teherán chce vyvolat nervozitu mezi vládami Zálivu a šéfy technologických korporací, aby ti tlačili na Washington. Kabely jsou ideální cíl, protože představují viditelnou americkou ekonomickou stopu v regionu, a zároveň páteř digitální transformace, do které monarchie Zálivu investují miliardy.
Jde o věrohodnou odstrašovací hrozbu, ne o potvrzeně chystanou akci na zítřek. Írán má v Hormuzu doložené asymetrické schopnosti a v březnu 2026 prokázal ochotu zasáhnout americkou technologickou infrastrukturu. Zároveň by eskalací riskoval i vlastní konektivitu, protože figuruje v systémech FALCON i Gulf Bridge International.
Jeden detail ale stojí za pozornost: revoluční gardy v březnu 2026 označily za legitimní cíle i Microsoft, Google, Apple a Nvidii. Hranice mezi odstrašováním a operačním plánováním se v Hormuzském průlivu tenčí s každým dalším prohlášením.
Jak dlouho ještě hodlá Írán válčit, a čeho chce dosáhnout?
 Zpravodajství
|
 PŘEČTENÍ: 3233

 Zpravodajství
|
PŘEČTENÍ: 5213
 Letecká technika
|
PŘEČTENÍ: 7846